
‘Ben robot değilim’ tuzağı! O kutucuğa tıklarken bir kez daha düşünün
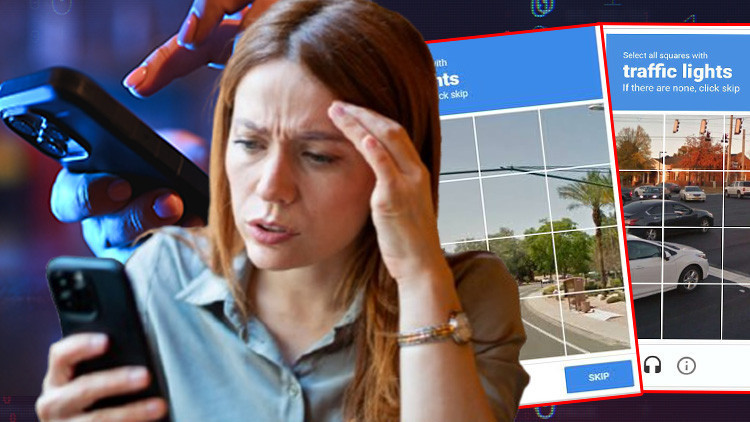
Sahte banka mesajları ve kargo bildirimlerinin ardından dolandırıcıların yeni yöntemi, kullanıcıların güvendiği bir ekranı hedef alıyor: CAPTCHA. Basit bir “Ben robot değilim” doğrulaması gibi görünen bu tuzak, kullanıcıyı farkında olmadan tehlikeli bir işlem yapmaya yönlendirebiliyor. Üstelik kullanılan yöntem, klasik dolandırıcılıkların çok ötesinde bir risk barındırıyor.
Haberlerimizi Google’da Takip Edin Gelişmelerden anında haberdar olun. Google’da tercih edilen kaynak olarak ekleyin Dolandırıcılar, internet kullanıcılarını kandırmak için her geçen gün daha farklı yöntemlere başvuruyor.
Sahte banka mesajlarıyla başlayan, ardından kargo bildirimleri, ödül ve kampanya duyuruları ya da sahte müşteri hizmetleri üzerinden sürdürülen dolandırıcılıklara şimdi daha tanıdık bir ekran eklendi: ‘Ben robot değilim’ CAPTCHA doğrulaması!
İnternette bir web sitesine girerken karşımıza çıkan ve çoğu zaman üzerinde ‘Ben robot değilim’ yazan kutucuğu hemen herkes defalarca işaretlemiştir. Ancak siber güvenlik uzmanları, dolandırıcıların bu alışkanlığı yeni bir saldırı yöntemi için kullandığı konusunda uyarıyor.
Üstelik bu yöntemde amaç yalnızca kullanıcıyı sahte bir internet sitesine yönlendirmek değil.
ABD Federal Ticaret Komisyonu (FTC) geçtiğimiz ay yayımladığı uyarıyla bu yeni dolandırıcılık yöntemine dikkat çekti. Kurum, kullanıcıların internette sıkça karşılaştığı CAPTCHA doğrulamalarını taklit eden sahte ekranlar üzerinden gerçekleştirilen kimlik avı saldırılarına karşı uyardı.
Gerçek CAPTCHA’larda kullanıcıdan genellikle ekrandaki harf ve rakamları yazması ya da belirli görselleri seçmesi gibi basit görevleri tamamlaması isteniyor. Ancak sahte CAPTCHA’larda durum bambaşka.
Kullanıcıdan, güvenlik doğrulaması yapıldığı izlenimi verilerek bilgisayarında bazı komutları çalıştırması isteniyor. Asıl tehlike de tam bu noktada başlıyor!
Son zamanlarda bu konuda oldukça ciddi örnekler olduğunu söyleyen Bilişim Uzmanı Osman Demircan, “En güncel örnek Microsoft’un 28 Ağustos’ta açıkladığı Terminal Fix kampanyasında, ele geçirilmiş internet sitelerine sahte Cloudflare CAPTCHA ekranı yerleştirilmesi vakasıydı.
Kullanıcılara bu kez Windows Terminal veya Power Shell açtırılarak zararlı komut çalıştırıldı. Saldırı yalnızca bilgi hırsızlığıyla da sınırlı değildi. Saldırganların kurum ağı üzerinde daha kalıcı erişim kurmasını sağlayabilecek çok aşamalı yapılar kullanıldı.
Kullanılan yapılar, yakalanma olasılığını çok düşürerek hem kalıcılık sağladı hem de daha fazla bilgisayar ve telefonlar erişim sağlanmasına neden oldu” dedi. Bazı kampanyalarda kullanıcıları tuzağa çekmek için oltalama amaçlı binlerce mesaj kullanıldı” şeklinde konuştu.
CAPTCHA’NIN GERÇEK Mİ YOKSA DOLANDIRICILARIN HAZIRLADIĞI SAHTE BİR EKRAN MI OLDUĞU NASIL ANLAŞILIR?“Gerçek bir CAPTCHA, kullanıcıdan Windows’un veya bilgisayarın sistem araçlarını açmasını kesinlikle istemez” diyen Osman Demircan, “Yani ‘Windows + R’ye basın, Ctrl + V yapın, Enter’a basın, Power Shell’i açın, Terminal’i çalıştırın’ gibi bir talimat görüyorsanız, artık CAPTCHA doğrulamasından çok bir dolandırıcılık tuzağıyla karşı karşıya olduğunuzu anlamanız gerekir.
Çünkü bu, çok güçlü bir dolandırıcılık göstergesi” dedi ve şöyle devam etti:-- Normal bir CAPTCHA sizden trafik ışıklarını, bisikletleri, araçları ya da çatısı olan evleri seçmenizi, bazı karakterleri yazmanızı veya bir kutucuğa tıklamanızı isteyebilir.
Fakat sizi işletim sistemine komut yazmaya kesinlikle yönlendirmez. Aynı şekilde, CAPTCHA’ya tıkladığınız anda panonuza bir şey kopyalandığına dair bir mesaj çıkması, bir dosyanın indirilmesi veya ‘doğrulamayı tamamlamak için komutu çalıştırın’ denmesi, bilgisayarınızın ele geçirilmesi için gereken son aşamayı tamamlamanız anlamına gelebilir.
Sahte CAPTCHA, bazen tamamen sahte bir sitede değil, ele geçirilmiş gerçek bir internet sitesinin üzerinde de karşınıza çıkabilir. Bu nedenle yalnızca ‘Adres doğru görünüyor, demek ki güvenli bir sitedeyim’ diye düşünmemek gerekir.
Microsoft ve Proofpoint, gerçek sitelere kötü amaçlı Java Script yerleştirilerek kullanıcıların sahte CAPTCHA ekranlarına yönlendirildiğini, güvenlik araştırmacılarının çalışmalarıyla resmî olarak belgeledi.
Diyelim ki fark etmeden bu tuzağa düştük ve söylenen tuşlara bastık. Bilgisayarımıza ya da telefonumuza gerçekten bir şey bulaştığını nasıl anlayacağız? Her zararlı yazılımın belirti vermediğinin altını çizen Osman Demircan, “Hatta bilgi çalmak için tasarlanmış zararlı yazılımların temel amacı, mümkün olduğunca sessiz çalışmaktır.
Bu nedenle bilgisayarın ya da telefonunun normal çalışıyor olması, güvende olduğunuz anlamına kesinlikle gelmez” dedi. Yine de bazı belirtilerin gözlemlenebildiğini ifade eden Demircan, “Güvenlik yazılımının (güvenlik duvarı/antivirüs) Power Shell, CMD, mshta veya bilinmeyen bir uygulama hakkında uyarı vermesi, siyah komut penceresinin kısa süreli açılıp kapanması, kullanıcı yüklemediği hâlde yeni program veya tarayıcı eklentilerinin ortaya çıkması, tarayıcı oturumlarının beklenmedik şekilde kapanması, hesaplara yeni cihaz girişleriyle ilgili uyarılar gelmesi, e-posta veya sosyal medya hesaplarında bilinmeyen oturumların görülmesi, banka veya kredi kartıyla ilgili beklenmeyen doğrulama mesajlarının gelmesi, bilgisayarımıza bir zararlı yazılım bulaştığına dair ciddi ipuçları olabilir” şeklinde konuştu.
Yapay zeka konuşmalarının korkutan gerçeği… Hangi mesajlar delil oldu? Zararlı yazılımlar tarayıcı parolalarını, oturum token’larını ve hassas belgeleri hedefliyor olabilir. Bunu da arka planda, sessizce gerçekleştiriyor olabilir” dedi ve ekledi:“Bu nedenle söz konusu komutlar zararlı yazılım tarafından gerçekten çalıştırıldıysa, ‘Belirti var mı?’ diye beklemek yerine cihazı şüpheli kabul etmek gerekir.
İnternet bağlantısını kesmek, güvenlik taraması yapmak ve parolaları mümkünse başka, temiz bir cihazdan değiştirmek alınması gereken ciddi önlemler arasında. İki faktörlü doğrulamayı da mutlaka etkinleştirmek gerekir.” CAPTCHA TUZAĞINA DÜŞTÜYSENİZ BANKA HESAPLARINIZ TEHLİKEDE.
Bilgi hırsızı, yani infostealer adı verilen zararlı yazılımların tarayıcıda kayıtlı kullanıcı adı ve parolaları, çerezleri, oturum bilgilerini, e-posta hesaplarını, sosyal medya hesaplarını ve kripto para cüzdanlarını hedefleyebildiğini söyleyen Osman Demircan, internet bankacılığı riskinin de bulunduğunun altını çizdi:-- Doğrudan mobil bankacılık kimlik bilgilerinin çalınabileceği çok gerçekçi bir senaryo.
Bunun yanında tarayıcıya kaydedilmiş kart bilgileri, bankadan gelen e-postalar veya ele geçirilen e-posta hesabı üzerinden gerçekleştirilen parola sıfırlamaları da saldırganın elini güçlendirebilir ve hesabı çok hızlı bir şekilde ele geçirmesine olanak sağlayabilir.
Video arşivleri sanal alemde nasıl pazarlanıyor? Kullanıcı, ‘Benim parolam çok güçlü, dolayısıyla güvendeyim’ diye düşünebilir. Fakat bazı zararlılar, mevcut oturum bilgisini çalmak için tasarlanmış olabiliyor.
Böyle bir senaryoda saldırganın her zaman parolanızı sıfırdan kırması gerekmiyor; mevcut oturum bilgilerini çalarak hesabınıza erişim sağlayabilir. Dolayısıyla bunu yalnızca ‘Facebook/Instagram/Tik Tok hesabım çalınabilir’ seviyesinde düşünmemek gerekiyor.
E-posta hesabı ele geçirildiğinde, diğer hesapların parola sıfırlama merkezi de saldırganın eline geçmiş olabilir. Saldırgan, ele geçirilen e-posta hesabını kullanarak bu e-posta adresine bağlı diğer hesapları da hızlı bir şekilde ele geçirebilir.
OKUR YORUMLARI (0)
Yorum Yapın